
محمد وهبى
تحذيرات استخباراتية: قراصنة مرتبطون بروسيا يستهدفون حسابات “سيغنال” و”واتساب” عبر حملات تصيّد
وكالة الأمن السيبراني الأميركية تضيف أربع ثغرات جديدة إلى قائمة الاستغلال المعروف وتحدد مهلة اتحادية حتى مايو 2026
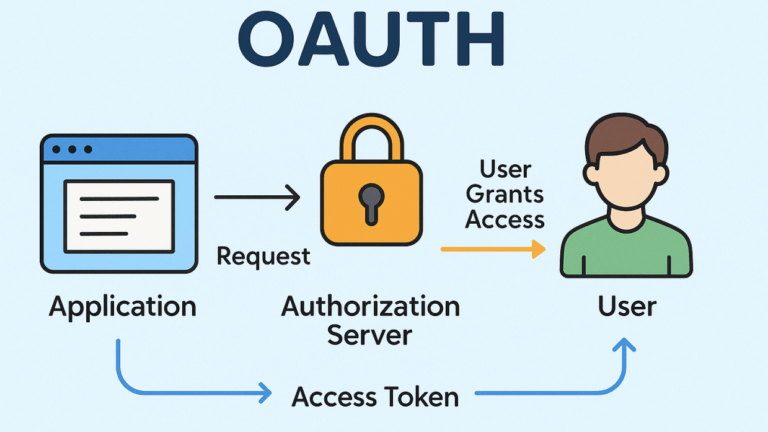
تحذير من تطبيقات OAuth خبيثة: التعب من الموافقات يفتح الباب أمام الهجمات
موظفو ناسا ضحية حملة تصيّد صينية تستهدف برمجيات الدفاع الأميركية
حملة FakeWallet: 26 تطبيقًا خبيثًا على متجر آبل تستهدف عبارات الاسترجاع للعملات الرقمية
ثغرة خطيرة في LMDeploy تُستغل بعد ساعات من كشفها
“GopherWhisper” المرتبطة بالصين تخترق 12 نظاماً حكومياً في منغوليا ببرمجيات خبيثة